Des entreprises technologiques américaines compromises via Optimizely
La compromission d'un outil tiers souligne la vulnérabilité croissante des chaînes d'approvisionnement numériques face aux attaques par injection de scripts.
L'essentiel
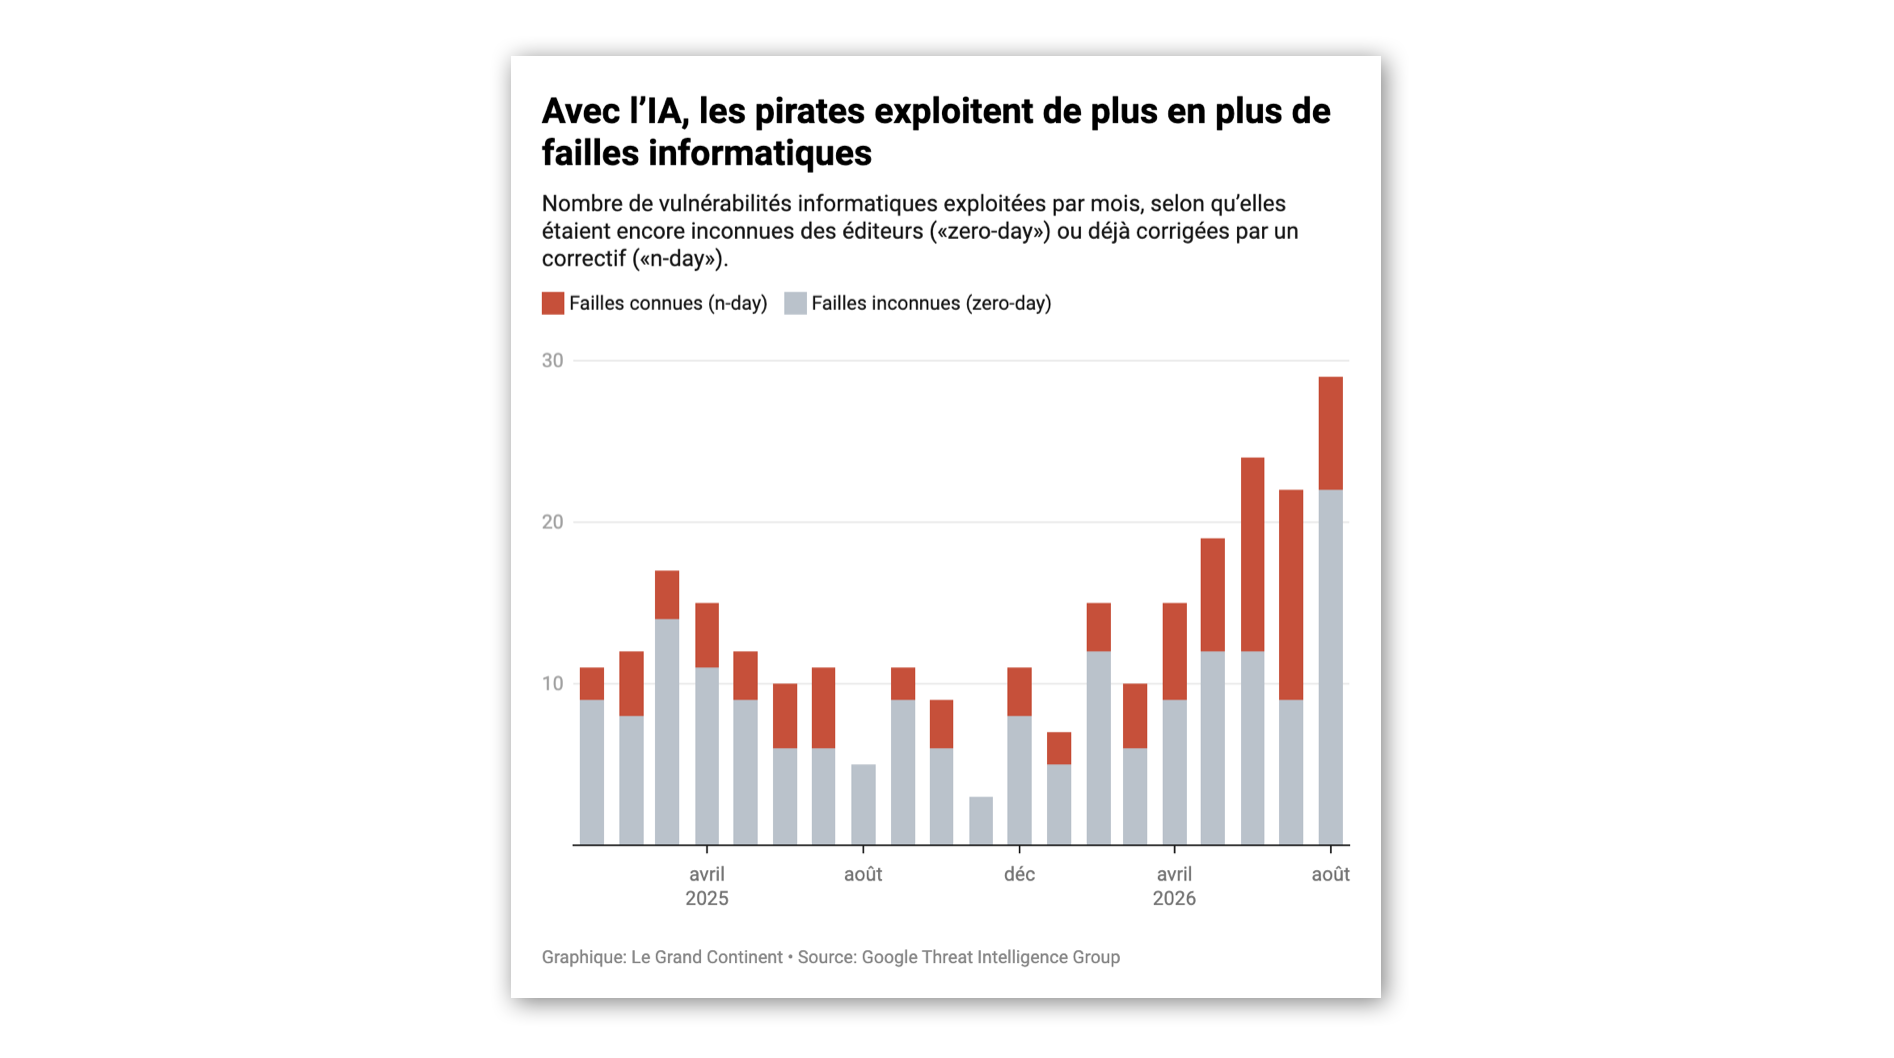
Selon Le Grand Continent, plusieurs grandes entreprises et médias américains ont diffusé un script malveillant par le biais de la plateforme Optimizely. Cet événement s'ajoute à une série récente de pannes et piratages informatiques ayant touché les États-Unis.
Faits et contexte
- Utilisation de la plateforme Optimizely pour distribuer un code malveillant.
- Plusieurs entreprises technologiques et médias américains affectés.
- Incident faisant partie d'une vague de défaillances de cybersécurité outre-Atlantique.
Le secteur technologique américain fait face à une recrudescence d'incidents informatiques, souvent liés à des failles dans les écosystèmes logiciels partagés. Selon Le Grand Continent, l'incident impliquant Optimizely illustre le risque systémique posé par les outils d'optimisation web, utilisés par de nombreux acteurs pour la gestion de contenu. Ce type d'attaque par rebond, ciblant une plateforme intermédiaire pour atteindre des clients finaux, complique la détection immédiate pour les organisations infectées.
Notre éclairage
La multiplication des attaques via des outils tiers, comme illustré par l'incident Optimizely, met en lumière une dépendance technologique périlleuse. Là où les dispositifs de sécurité classiques se concentrent sur la sécurisation périmétrique du système d'information interne, ces attaques exploitent la confiance accordée à des outils SaaS légitimes. Cette stratégie rappelle les précédents liés aux attaques par la chaîne d'approvisionnement, où le vecteur d'infection est un fournisseur de services lui-même compromis. Pour les entreprises du secteur cyber, le défi réside désormais dans la surveillance continue de l'intégrité des scripts externes injectés sur leurs sites, une tâche complexe compte tenu du dynamisme des mises à jour logicielles. La fréquence accrue de ces événements aux États-Unis, décrite par Le Grand Continent, signale une mutation des menaces : les attaquants privilégient des points de levier à fort impact pour maximiser leur accès. Cette tendance nécessite une révision des politiques de gestion des tiers, incluant des protocoles de validation plus rigoureux pour les scripts tiers. La résilience numérique ne peut plus se limiter à la simple défense interne, elle doit intégrer l'audit constant des vecteurs d'exécution externe.
Ce que ça change
Pour les professionnels de la cybersécurité et de l'IA, cet incident impose une refonte des stratégies de gestion des accès tiers. La nécessité de mettre en place des solutions de contrôle de l'intégrité des scripts (Subresource Integrity) et de monitorage des flux sortants est immédiate. À court terme, les directions informatiques doivent cartographier l'ensemble de leurs dépendances logicielles externes pour évaluer leur exposition réelle et durcir les politiques de déploiement des outils marketing ou d'analyse.
Points à vérifier
L'ampleur exacte des données compromises chez les entreprises touchées et l'identité des auteurs du script malveillant ne sont pas précisées par la source.
Sources
- Le Grand ContinentLes pannes et piratages informatiques se multiplient aux États-UnisConsulter la source
Source publiée le 17 novembre 2026
Contexte et analyse préparés avec l'aide d'une IA, selon notre charte éditoriale. Les faits rapportés relèvent du média source.
Auteur
Pascal Gnaegi
Éditeur de Veille News
À propos de la rédactionVeille News est gratuit et édité à titre privé. Si ce service vous est utile, vous pouvez le soutenir.